Безопасность по швейцарским стандартам: почему ProtonVPN доверяют во всем мире
С каждым годом обеспечивать конфиденциальность в глобальной сети становится все сложнее: интернет-провайдеры фиксируют историю посещенных сайтов, коммерческие корпорации собирают цифровой профиль для таргетинга, а публичные точки Wi-Fi в кафе часто используются злоумышленниками для перехвата незащищенного трафика. В этих условиях виртуальные частные сети превратились в обязательный элемент цифровой гигиены. Среди сотен подобных сервисов ProtonVPN занимает особое положение благодаря бескомпромиссному подходу к приватности своих пользователей.
Главный фактор надежности приложения — его происхождение и юридическая юрисдикция. Проект разработан командой ученых и инженеров, создавших знаменитый почтовый сервис ProtonMail на базе Европейской организации по ядерным исследованиям (CERN). Компания официально зарегистрирована в Швейцарии. Эта страна не входит в разведывательные альянсы «Пять глаз» или «Четырнадцать глаз» и обладает одними из самых строгих в мире законов о защите личной информации. Любые запросы на предоставление данных могут исходить только от швейцарских судебных органов и должны иметь под собой веские доказательства тяжелых уголовных преступлений.
В отличие от многих маркетинговых VPN-сервисов, маскирующих структуру собственности, Proton придерживается политики максимальной прозрачности. Исходный код всех клиентских приложений для Windows, macOS, Linux, iOS и Android полностью открыт для независимого аудита безопасности. Это означает, что сторонние эксперты могут в любой момент проверить программное обеспечение на отсутствие скрытых уязвимостей или умышленных лазеек для удаленного доступа.
Технические основы шифрования и архитектура Secure Core
Защита трафика в приложении строится не на простых маркетинговых обещаниях, а на строгих криптографических алгоритмах и физической изоляции серверной инфраструктуры от внешних угроз.
Передовые протоколы передачи данных
Приложение не использует устаревшие или скомпрометированные протоколы вроде PPTP или L2TP. Вместо них весь трафик шифруется по военному стандарту AES-256 или ChaCha20 с помощью передовых и надежных протоколов: OpenVPN, IKEv2 и WireGuard. Последний обеспечивает не только максимальную безопасность, но и высокую скорость соединения при минимальной нагрузке на аккумулятор мобильного устройства.
Технология двойного шифрования Secure Core
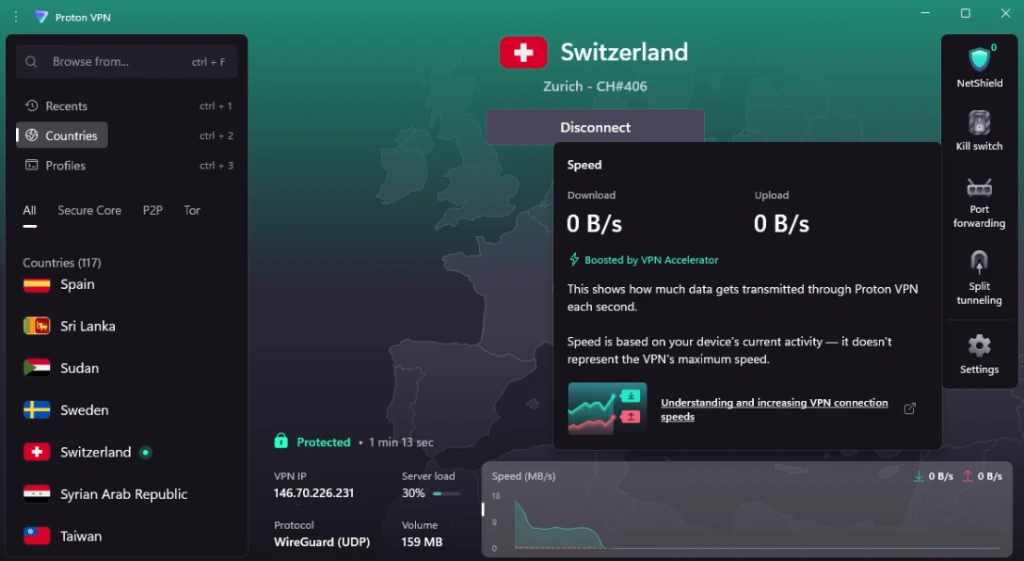
Для пользователей, которым требуется повышенный уровень защиты (например, журналистов или правозащитников), встроена уникальная функция Secure Core. При ее активации интернет-трафик перед выходом в глобальную сеть проходит не через один сервер, а через цепочку из нескольких узлов. Первой точкой входа всегда выступает специальный сервер, физически расположенный в сверхзащищенных дата-центрах в Швейцарии, Исландии или Швеции (часто на бывших военных базах или в подземных бункерах). Даже если конечный сервер в целевой стране будет скомпрометирован или взломан местными спецслужбами, они смогут отследить трафик только до защищенного швейцарского ядра, а реальный IP-адрес и личность пользователя останутся скрытыми.
Функция экстренного отключения Kill Switch
Даже самое стабильное интернет-соединение может на мгновение прерваться. В этот момент операционная система смартфона или компьютера пытается автоматически переключиться на обычную сеть провайдера, что приводит к мгновенной утечке реального IP-адреса. Встроенная функция Kill Switch предотвращает этот риск: она непрерывно отслеживает состояние VPN-туннеля и, в случае падения соединения, моментально блокирует весь сетевой трафик до тех пор, пока безопасное подключение не будет полностью восстановлено.
Политика отсутствия логов: что происходит с историей просмотров
Главный риск при работе со сторонними сервисами обхода блокировок заключается в том, что провайдер услуги сам видит всю сетевую активность клиента. Многие бесплатные утилиты зарабатывают тем, что собирают логи посещений и перепродают их рекламным сетям. Архитектура рассматриваемого швейцарского приложения спроектирована по строгому принципу No-Logs (полное отсутствие журналов активности).
Серверная инфраструктура физически не записывает и не сохраняет на жесткие диски следующую информацию:
- IP-адреса, с которых пользователь подключается к системе;
- Историю посещенных веб-сайтов и поисковых запросов;
- Длительность сессий и объемы переданного или скачанного трафика;
- Данные о программном обеспечении и устройствах клиента.
Регулярные проверки от авторитетных международных аудиторских компаний подтверждают, что заявления разработчиков соответствуют действительности. Даже при официальном изъятии серверов государственными органами третьих стран на них невозможно обнаружить цифровые следы конкретных пользователей, так как эти данные уничтожаются непосредственно в оперативной памяти в момент передачи пакетов.
Особенности бесплатной версии приложения: разрушение рыночных шаблонов
Большинство надежных разработчиков жестко ограничивают бесплатные тарифы: либо лимитом трафика (например, 500 мегабайт на месяц), либо жестким урезанием скорости до неприменимых значений. Данный сервис предлагает кардинально иной подход, делая безопасность доступной для каждого.
Бесплатный пакет (Free Plan) предоставляет полностью безлимитный объем трафика. Пользователь может держать утилиту включенной круглосуточно, скачивать файлы любого объема и смотреть потоковое видео без опасений, что лимит исчерпается в самый неподходящий момент. Финансирование бесплатной инфраструктуры происходит за счет пользователей, приобретающих платные премиум-подписки с расширенными функциями, что исключает необходимость скрытой монетизации данных бесплатных клиентов.
Однако бесплатная версия имеет логичные технические ограничения. Пользователю доступно подключение только к серверам в нескольких базовых странах (обычно это США, Нидерланды, Япония, Румыния и Польша). Выбор конкретного сервера происходит автоматически в зависимости от текущей нагрузки на сеть, а скорость соединения может снижаться в пиковые часы из-за высокого наплыва пользователей.
Система NetShield: встроенный фильтр рекламы и вредоносного кода
Премиальные версии приложения оснащены продвинутым инструментом сетевой фильтрации NetShield. Эта технология работает на уровне DNS-запросов и блокирует опасные элементы еще до того, как они успеют загрузиться в браузер или приложение на вашем устройстве.
Инструмент функционирует в нескольких режимах и решает три ключевые задачи:
- Защита от вредоносного ПО (Malware Protection) — система непрерывно сверяется с регулярно обновляемыми базами данных опасных ресурсов. Если вы случайно кликните по фишинговой ссылке или попытаетесь зайти на сайт, распространяющий вирусы-вымогатели, NetShield моментально заблокирует этот сетевой запрос.
- Блокировка трекеров (Tracker Blocking) — утилита распознает и отсекает скрытые скрипты отслеживания, которые рекламные сети (такие как Google или Meta) внедряют на веб-страницы для сбора информации о вашем поведении и последующего показа таргетированной рекламы.
- Вырезание рекламных баннеров (Ad Blocking) — фильтрация удаляет всплывающие окна, видеорекламу и громоздкие баннеры на сайтах. Это не только делает чтение контента более комфортным, но и существенно экономит мобильный трафик, а также ускоряет загрузку веб-страниц на слабых смартфонах.
Раздельное туннелирование Split Tunneling: тонкая настройка трафика
В повседневной жизни постоянное использование шифрования для всего трафика может создавать определенные неудобства. Например, локальные банковские приложения, государственные порталы или сервисы доставки еды могут блокировать доступ, если видят подключение с зарубежного IP-адреса. Для решения этой проблемы в приложение встроена функция раздельного туннелирования (Split Tunneling).
Этот инструмент позволяет разделить трафик вашего устройства на два независимых потока. Пользователь может составить белый список программ, которые будут работать напрямую через обычную сеть вашего интернет-провайдера. Все остальные приложения, включая браузеры и мессенджеры, продолжат обмениваться данными через защищенный VPN-туннель. Это избавляет от необходимости постоянно включать и выключать утилиту вручную при переходе от рабочих задач к повседневным делам.
Сравнение ProtonVPN с премиальными конкурентами: NordVPN и ExpressVPN
При выборе надежного инструмента защиты данных пользователи чаще всего ориентируются на тройку лидеров индустрии. Их технологические платформы имеют важные отличия в юрисдикции и возможностях бесплатных тарифов.
Критерий сравнения | ProtonVPN | NordVPN | ExpressVPN |
|---|---|---|---|
Юридическая юрисдикция | Швейцария (строгие законы о приватности) | Панама (офшорная зона вне альянсов) | Британские Виргинские острова |
Полноценная бесплатная версия | Да (полный безлимит трафика) | Нет (только платные тарифы) | Нет (только платные тарифы) |
Открытый исходный код клиентов | Да (полностью верифицируемый) | Частично | Частично (только отдельные компоненты) |
Фильтрация трафика Secure Core | Да (через подземные бункеры) | Да (аналог Double VPN) | Нет встроенного аналога цепочек |
Основной протокол по умолчанию | WireGuard / Stealth | NordLynx (модификация WireGuard) | Lightway (собственная разработка) |
Главное преимущество рассматриваемого швейцарского сервиса перед конкурентами — наличие честного бесплатного тарифа. Конкуренты предлагают защиту исключительно на коммерческой основе, ограничивая пользователей пробным периодом или гарантией возврата средств. Кроме того, открытый исходный код позволяет Proton удерживать лидерство по уровню доверия со стороны профессионального сообщества разработчиков.
Решение проблем с подключением в сетях с глубокой фильтрацией
В некоторых странах и корпоративных сетях применяются продвинутые системы глубокого анализа пакетов (DPI), которые способны распознавать структуру шифрованного трафика и принудительно блокировать стандартные протоколы OpenVPN или WireGuard. В таких условиях приложение может бесконечно пытаться установить соединение.
Для обхода жестких сетевых ограничений разработчики создали специализированный протокол Stealth. Он маскирует защищенный VPN-трафик под обычное, ничем не примечательное посещение стандартного веб-сайта по протоколу HTTPS. Системы мониторинга провайдера не видят признаков использования инструментов обхода блокировок, что позволяет успешно подключаться к сети даже в условиях тотальной цензуры.
Если соединение все равно обрывается, рекомендуется зайти в настройки приложения и изменить тип протокола вручную с автоматического режима на OpenVPN (через порт TCP). Этот порт используется для базового шифрования большинства платежных систем в интернете, поэтому провайдеры крайне редко блокируют его полностью во избежание сбоев в работе коммерческих сервисов.
